Как една държава остана без връзка за часове
Кибератака срещу 5G мрежа в Люксембург показа колко крехка може да бъде модерната телекомуникационна инфраструктура, когато неизвестна уязвимост засегне ключово оборудване в национална мрежа. Инцидентът се случва на 23 юли 2025 г., но новите подробности около него превърнаха случая в един от най-показателните примери за това как една техническа слабост може да доведе до реален срив на услуги, от които зависи цяла държава.
Според публикувана информация, фиксираната мрежа, 4G и 5G услугите на държавния оператор POST Luxembourg са били сериозно нарушени за повече от три часа. Това не е просто неудобство за потребителите, които не могат да отворят сайт, да изпратят съобщение или да проведат разговор. Когато телекомуникационната мрежа спре да работи, последствията могат да засегнат бизнеса, банките, държавните услуги, болниците, транспорта и дори възможността гражданите да се свържат със спешни служби.
Първоначално случаят е бил разглеждан като DDoS атака или претоварване с огромен обем злонамерен трафик. По-късно обаче картината става по-сложна. Разследващи и източници, запознати със случая, посочват, че проблемът може да е бил свързан със специално създадени мрежови пакети, които са задействали непознато поведение в рутери на Huawei. Вместо устройствата просто да отхвърлят трафика, те са започнали да влизат в цикъл на рестартиране, което е довело до срив в ключови части от мрежата.
Какво всъщност се е случило в Люксембург?
На 23 юли 2025 г. към края на работния ден потребители в Люксембург започват да усещат масови проблеми с мобилна и фиксирана свързаност. Засегнати са били услуги на основния оператор POST Luxembourg, а претоварването на резервната 2G свързаност е оказало влияние и върху други оператори. Това означава, че проблемът не е останал ограничен само до един тип услуга или до малка група абонати.
Когато говорим за кибератака срещу 5G мрежа, много хора си представят кражба на лични данни, пробив в акаунти или заразяване на компютри. Този случай е различен. Тук основният риск не е толкова източване на информация, а спиране на самата свързаност. Това е тип атака срещу наличността на услугата — една от най-важните части на киберсигурността.
В практиката това означава, че телефонът може да показва слаб или липсващ сигнал, мобилният интернет да спре, обажданията да не минават, а част от цифровите услуги да станат недостъпни. За обикновения потребител това е досаден проблем. За държавата и бизнеса обаче това може да бъде сериозна криза, защото телекомуникациите са гръбнакът на почти всички модерни услуги.
Защо случаят с Huawei оборудването предизвика толкова голямо внимание?
Според публикации, атаката е използвала непублично и недокументирано поведение в специализирани рутери на Huawei. Това е особено важно, защото подобни уязвимости са трудни за прогнозиране. Ако производителят, операторът и външните изследователи не знаят предварително за слабостта, няма готова защита, няма публично предупреждение и няма универсална инструкция за реакция.
Тук трябва да се направи важно уточнение: наличието на уязвимост в оборудване не означава автоматично, че производителят е участвал в атаката. Всяка голяма технологична компания може да има софтуерни слабости в свои продукти. Проблемът при телекомуникационната инфраструктура е, че една такава слабост може да има много по-големи последици от обикновен бъг в потребителско приложение.
Когато уязвимостта засяга оборудване в ядрото на мрежата, рискът става национален. Това е причината случаят да бъде толкова чувствителен. Европа от години обсъжда зависимостта си от доставчици на 5G оборудване, включително Huawei и ZTE. Европейската комисия вече е посочвала, че някои доставчици могат да представляват по-висок риск за сигурността на 5G мрежите, особено когато става дума за критична инфраструктура.
Повече за позицията на Европейската комисия може да се види в официалната ѝ комуникация за прилагането на инструментариума за 5G киберсигурност: EU 5G Cybersecurity Toolbox.
Това не е просто технически проблем, а въпрос на национална сигурност
Една кибератака срещу 5G мрежа не удря само мобилните телефони. Тя може да засегне системи за плащане, банкомати, онлайн банкиране, логистика, болнични услуги, електронно управление, транспортни системи и комуникацията между институциите. В държави с висока дигитализация подобен срив може да се усети почти навсякъде.
Точно това прави случая в Люксембург толкова показателен. Държавата е малка, но силно развита, с важен финансов сектор и висока зависимост от цифрови услуги. Ако подобен инцидент може да създаде хаос там, въпросът е какво би станало в по-голяма държава с по-сложна мрежова архитектура, повече потребители и по-голямо натоварване.
Официалното съобщение на правителството на Люксембург описва инцидента като кибератака с особено напреднало и сложно техническо изпълнение. Това подсказва, че не става дума за обикновена атака от типа „пусни много трафик и претовари системата“. По-скоро говорим за прецизно използване на слабост в начина, по който конкретно оборудване обработва определен тип мрежов трафик.
Какво е zero-day уязвимост и защо е толкова опасна?
Zero-day уязвимост означава слабост в софтуер или хардуер, за която няма публично известна поправка към момента, в който тя се използва. Името идва от това, че разработчикът има „нула дни“ за реакция, защото атаката вече е започнала или слабостта вече е известна на нападателите.
При потребителските устройства zero-day може да засегне браузър, телефон, операционна система или приложение. При телекомуникационната инфраструктура обаче мащабът е различен. Ако подобна слабост се намира в рутери, базови станции или системи, които управляват голям обем трафик, атаката може да засегне стотици хиляди потребители едновременно.
В случая с Люксембург се съобщава, че специално генериран мрежов трафик е довел до рестартиране на Huawei рутери. Това е изключително опасен сценарий, защото не е необходимо нападателят да поеме контрол над устройството. Достатъчно е то да бъде принудено да спре нормалната си работа. Резултатът е отказ на услуга, който може да парализира комуникациите.
Точно затова кибератака срещу 5G мрежа трябва да се разглежда не само като IT инцидент, а като риск за обществото. В свят, в който почти всяка услуга зависи от свързаност, спирането на мрежата е равносилно на спиране на част от държавата.
Защо 2G резервната мрежа не е достатъчно спасение?
Един от интересните детайли в случая е, че резервната 2G свързаност бързо е била претоварена. Това показва нещо важно: старите технологии могат да бъдат полезни като аварийна опция, но не могат да поемат внезапно целия трафик на модерна държава.
Днес потребителите използват мобилни мрежи за много повече от телефонни разговори. През тях минават видео разговори, приложения за банкиране, навигация, служебни системи, облачни услуги и комуникация между машини. 2G мрежата е създадена за съвсем различна епоха. Когато 4G и 5G спрат, резервният капацитет не може магически да замени модерната инфраструктура.
Това е важен урок и за други държави. Плановете за устойчивост не трябва да разчитат само на идеята, че „някаква стара мрежа ще остане“. Нужно е реално тестване на аварийни сценарии, резервни маршрути, независими доставчици, разделяне на критични системи и бърза комуникация с гражданите.
Какво означава това за Европа?
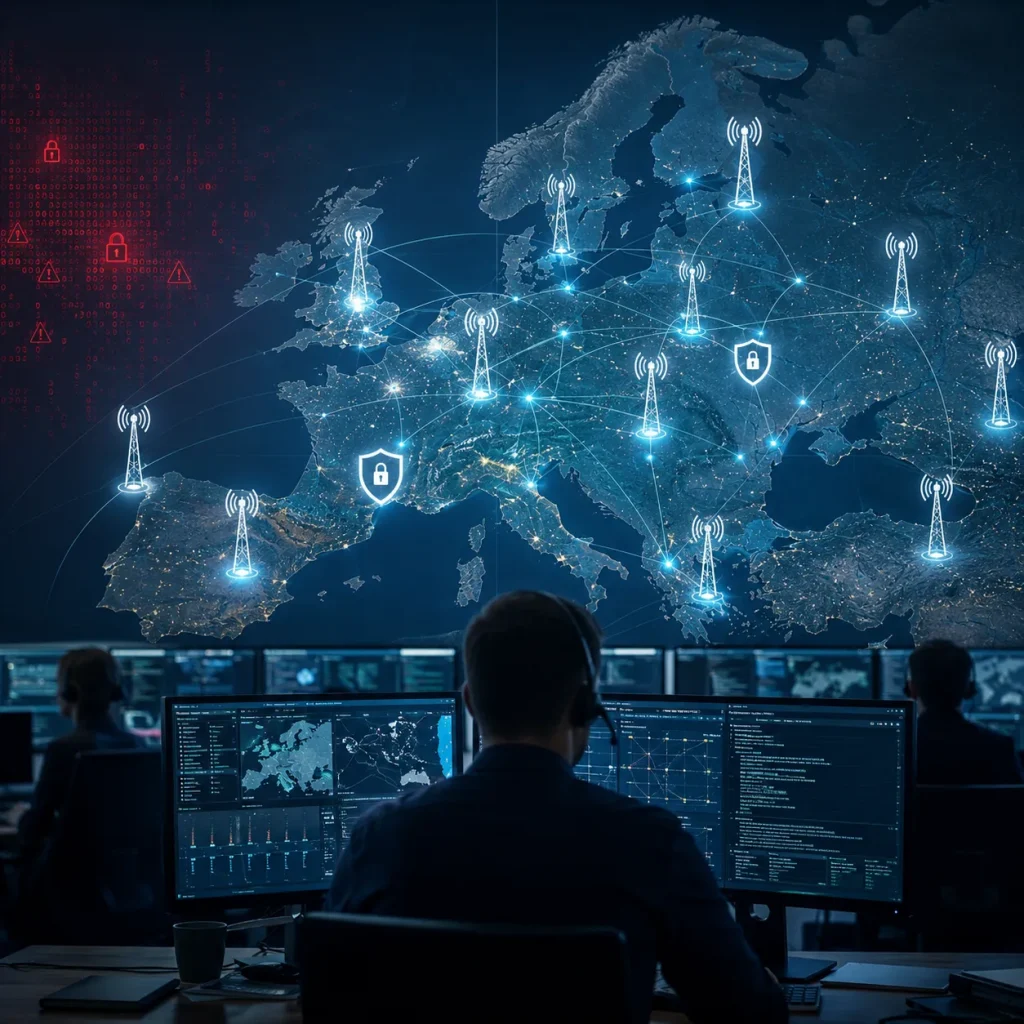
Европа от години води труден разговор за 5G сигурността. От една страна, държавите искат бързи, модерни и сравнително достъпни мрежи. От друга страна, когато оборудването идва от доставчици, които се смятат за високорискови, възникват въпроси за контрол, прозрачност, зависимост и реакция при криза.
Случаят в Люксембург не е просто поредната новина за хакери. Той дава конкретен пример как един невидим технически проблем може да се превърне в политически, икономически и обществен риск. Ако подобен срив се случи в по-голяма държава или в момент на друга криза, последствията може да бъдат много по-сериозни.
Точно затова темата за 5G сигурността вече не е само за инженери. Тя засяга правителства, регулатори, телекоми, производители, бизнеси и обикновени потребители. Въпросът не е дали дадена технология е модерна, а дали е достатъчно защитена, проверена и управлявана така, че при проблем да не срине цяла система.
В този контекст е полезно да се види и как развитието на нови технологии влияе върху енергийната и цифровата инфраструктура. По темата за натиска върху модерните системи може да прочетете и нашия материал за изкуствения интелект и електричеството в Европа, където разглеждаме как дигиталните услуги вече се превръщат в реален инфраструктурен фактор.
Има ли риск подобен срив да се повтори?
Към момента няма публични данни инцидентът да се е повторил в друга държава по същия начин. Това обаче не означава, че рискът е изчезнал. Ако уязвимостта не е публично обяснена, ако няма ясен CVE запис или ако информацията е останала само в затворени клиентски портали, други оператори може да не знаят дали използват подобна конфигурация или сходно оборудване.
Тук идва един от най-големите проблеми в киберсигурността на критичната инфраструктура: балансът между поверителност и обществен интерес. Производителите и операторите често не искат да разкриват технически детайли, за да не улеснят нападатели. Но ако информацията е твърде ограничена, други засегнати страни може да не успеят да се защитят навреме.
Затова след всяка кибератака срещу 5G мрежа най-важни са три неща: бързо откриване на причината, споделяне на достатъчно информация с други оператори и ясна стратегия за защита. Самото възстановяване на услугата не е краят на историята. Истинският въпрос е дали уязвимостта е разбрана, поправена и проверена в реална среда.
Какво трябва да направят телекомите?
Първата стъпка е по-добро сегментиране на мрежите. Ако един тип оборудване започне да се рестартира или да отказва, това не бива автоматично да повлича цялата услуга. Критичните части на инфраструктурата трябва да бъдат разделени така, че сривът в един слой да не парализира всички останали.
Втората стъпка е много по-сериозно тестване на сценарии с непознат трафик. Мрежовите устройства трябва да се проверяват не само срещу стандартни атаки, но и срещу нестандартни пакети, странни комбинации и поведение, което може да предизвика софтуерен срив. Именно такива „гранични случаи“ често разкриват най-опасните слабости.
Третата стъпка е диверсификация на доставчиците. Когато прекалено голяма част от инфраструктурата зависи от един производител, проблемът при него може да стане проблем за цялата мрежа. Това не означава автоматично изключване на дадена компания, но означава по-внимателна архитектура, по-добър контрол и по-малка зависимост.
Четвъртата стъпка е прозрачност. При инцидент, който засяга цяла държава, потребителите и институциите трябва да получат ясна информация: какво е засегнато, какво не е засегнато, дали има риск за данни, дали спешните услуги работят и кога се очаква възстановяване.
Какво означава това за обикновения потребител?
На пръв поглед обикновеният човек няма как да се защити от срив в национална телекомуникационна мрежа. Той не избира рутерите на оператора, не управлява 5G ядрото и не може да поправи уязвимост в оборудване. Но има няколко практически урока.
Добре е човек да не разчита само на един канал за комуникация. Ако мобилната мрежа спре, домашният интернет, друг оператор, Wi-Fi на близко място или офлайн план за връзка с близки може да се окажат важни. За бизнеса това важи още повече — резервна връзка през друг доставчик може да спести сериозни загуби.
Вторият урок е, че цифровият свят не е невидим и безкрайно стабилен. Той зависи от реални устройства, кабели, антени, рутери, софтуер и хора, които ги поддържат. Когато една част от тази верига се счупи, ефектът се усеща веднага.
Третият урок е, че киберсигурността вече не е тема само за специалисти. Всеки, който използва мобилно банкиране, онлайн услуги, облачни приложения или смарт устройства, зависи от сигурността на инфраструктурата. Затова подобни случаи трябва да се следят внимателно, а не да се приемат като далечни технически новини.
По-голямата картина: мрежите стават новото бойно поле
Случаят в Люксембург показва, че модерните конфликти невинаги започват с видими действия. Понякога достатъчни са няколко специално създадени пакета, изпратени към правилното място, за да се създаде ефект, който засяга цяла държава. Това е новата реалност на критичната инфраструктура.
Колкото повече услуги се дигитализират, толкова по-ценни стават мрежите. 5G не е просто по-бърз интернет. То е основа за индустриални системи, автономни технологии, умни градове, телемедицина, логистика и бъдещи AI услуги. Затова кибератака срещу 5G мрежа може да има много по-широк ефект от обикновен технически срив.
По темата за големите технологични компании и влиянието им върху бъдещето на цифровия свят може да видите и анализа ни за водещите компании за изкуствен интелект през 2026 г.. Макар темата да е различна, общият въпрос е същият: кой контролира ключовите технологии и колко зависими ставаме от тях?
Заключение: урокът от Люксембург е предупреждение за всички
Кибератака срещу 5G мрежа в малка, но силно дигитализирана държава показа колко сериозни могат да бъдат последствията от една непозната уязвимост. За няколко часа Люксембург усети какво означава да бъде нарушена свързаността, на която разчитат граждани, бизнес и институции.
Случаят с оборудването на Huawei не трябва да се разглежда само като спор около един производител. По-важният въпрос е как се изграждат мрежите, как се проверява оборудването, как се споделя информация при инцидент и дали държавите имат реална готовност за срив в критична инфраструктура.
В бъдеще подобни атаки вероятно няма да изчезнат. Напротив — колкото по-важни стават 5G, облачните услуги, изкуственият интелект и свързаните устройства, толкова по-ценна цел ще бъдат телекомуникационните мрежи. Урокът е ясен: сигурността вече не е допълнение към технологиите. Тя е условие те изобщо да работят.
Редакционен екип на Mushmurok: Статията е изготвена въз основа на информация от социалните мрежи и анализи на медии . Ние се стремим да представяме преработено и оригинално съдържание, базирано на проверени международни издания
Венцо ИГ е автор и редактор на Mushmurok.com. Той подготвя, редактира и актуализира съдържанието в сайта, като се стреми да представя информацията ясно, практично и разбираемо. Пише по теми, свързани с автомобили и електромобили, технологии, полезни съвети, рецепти, растения и ежедневие. При материали, основани на външна информация, използва надеждни и официални източници. Венцо ИГ отговаря за окончателната редакция, проверката и актуализирането на публикациите в Mushmurok.com.